

02 octubre 2025
CONFERENCIAS
La Sociedad Peruana de Marketing reunió a expertos para analizar cómo el cuidado de los datos personales y las nuevas tecnologías están cambiando las reglas del marketing y exigiendo a las empresas mayor transparencia, seguridad y responsabilidad.
El 2 de octubre, la Sociedad Peruana de Marketing (SPM), con el apoyo de la EPG Universidad Tecnológica del Perú (UTP), realizó el conversatorio “Protección de Datos & IA: el nuevo tablero del marketing”, un espacio que reunió a profesionales del sector interesados en comprender cómo las nuevas regulaciones en torno a la privacidad y la inteligencia artificial están redefiniendo el accionar de las marcas.
El encuentro estuvo a cargo de las abogadas Julia Loret de Mola y Ana Lucía Figueroa, socias corporativas de SPM e integrantes del estudio Payet, Rey, Cauvi, Pérez Abogados, quienes expusieron de manera didáctica los alcances del marco normativo vigente y compartieron ejemplos prácticos sobre los riesgos y oportunidades que enfrentan las organizaciones.
Un marco legal más estricto
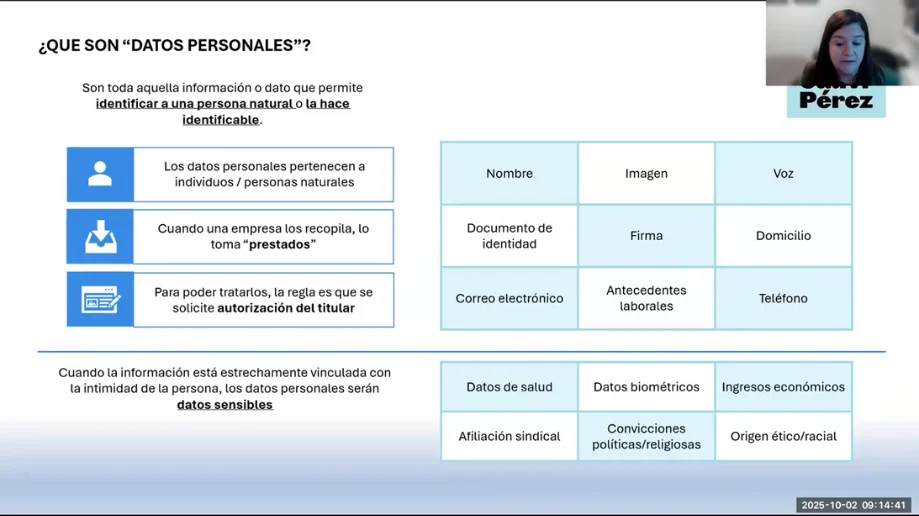
Durante la exposición, Julia Loret de Mola recordó que la Ley 29733, Ley de Protección de Datos Personales entró en vigor en 2011 y que este año se implementó un nuevo reglamento que refuerza las obligaciones de las empresas que manejan datos personales y, sobre todo, datos personales sensibles. Precisamente, muchas de las disposiciones del nuevo Reglamento “se enfocan en la seguridad, lo que demuestra la importancia que se le da al resguardo de la data”, aseguró Loret de Morla.
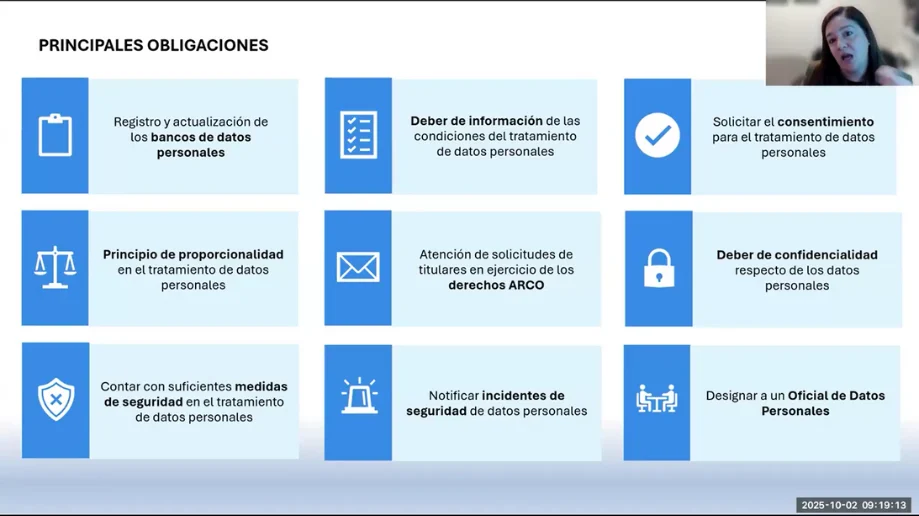
Las obligaciones más relevantes previstas en la normativa incluyen -entre otros- el registro de bancos de datos ante la Autoridad Nacional de Protección de Datos Personales (ANPD), el deber de informar a los titulares sobre cómo se usará sus datos, el consentimiento expreso para su tratamiento y el principio de proporcionalidad, que impide solicitar más variables de las necesarias.
La especialista también destacó que, en ciertos casos, hay que notificar incidentes de seguridad en un plazo máximo de 48 horas;, un cambio reciente que obliga a las empresas a tener protocolos internos claros para responder ante cualquier filtración. Además, a partir del 30 de noviembre, las compañías más grandes deberán designar un oficial de datos personales, figura que se irá extendiendo progresivamente a organizaciones de distinto tamaño.
Uno de los ejes centrales del conversatorio fue cómo estas normas impactan en la industria del marketing. Loret de Mola enfatizó que no solo las grandes corporaciones están obligadas a cumplir la ley, sino que cualquier empresa que recopile datos personales de clientes, empleados, visitantes o proveedores debe implementar mecanismos de protección.
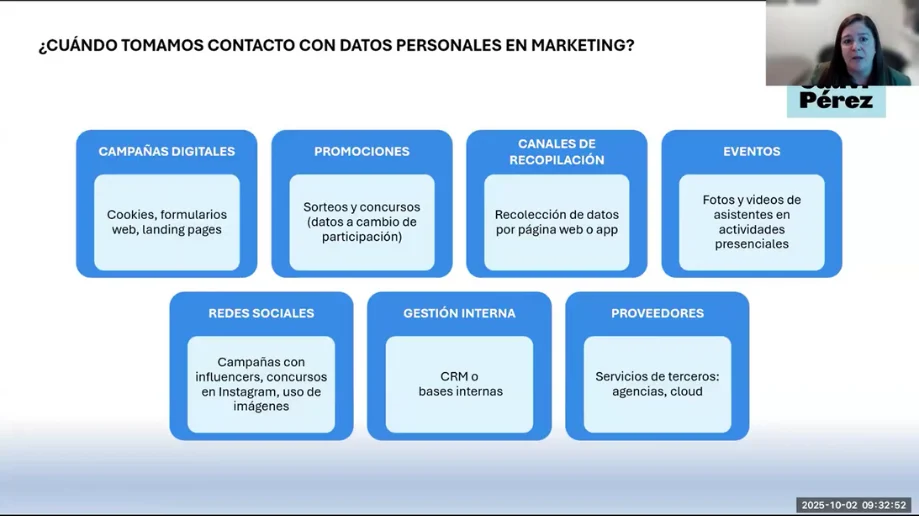
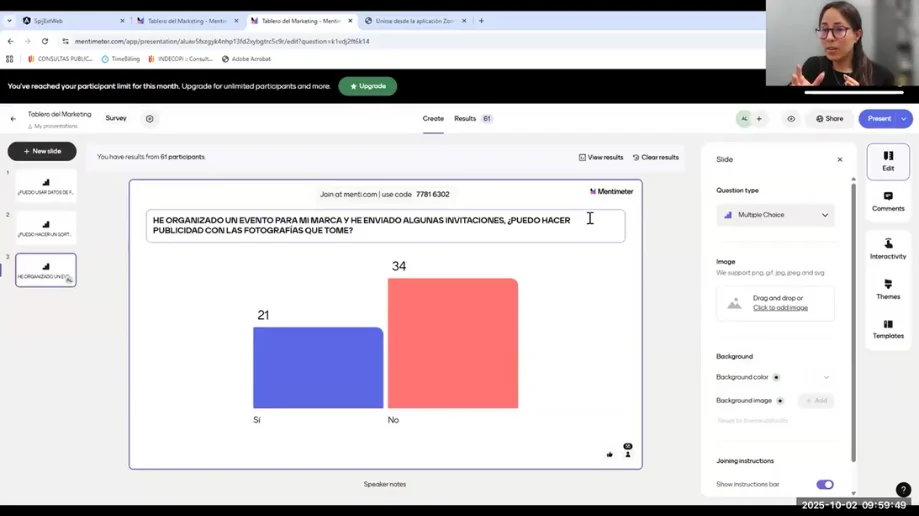
En este sentido, actividades habituales como el uso de cookies en páginas web, la organización de sorteos y concursos, la contratación de influencers, la gestión de un CRM o incluso la publicación de fotografías de asistentes en un evento constituyen tratamiento de datos personales y requieren procedimientos de consentimiento e información claros.
Más fiscalización y mayores sanciones
El panorama se vuelve aún más desafiante si se consideran las cifras recientes. Mientras en 2022 la autoridad registró 317 fiscalizaciones, en 2024 esta cifra ascendió a 454. Los sectores más fiscalizados son educación, financiero, telecomunicaciones y salud, aunque en los últimos años las fiscalizaciones se han extendido a distintos sectores sin distinción, tales como ecommerce, minería, hotelería, aplicaciones móviles y diversas industrias.
En paralelo, las sanciones económicas casi se duplicaron en un solo año: de S/ 7,6 millones en 2023 a más de S/ 13,4 millones en 2024. Las infracciones más comunes son no informar adecuadamente a los titulares, no solicitar el consentimiento cuando corresponde y no implementar medidas de seguridad para cautelar la confidencialidad de la información. Para las empresas, esto implica un cambio cultural: ya no se trata solo de cumplir por evitar multas, sino de construir confianza con los titulares de los datos.
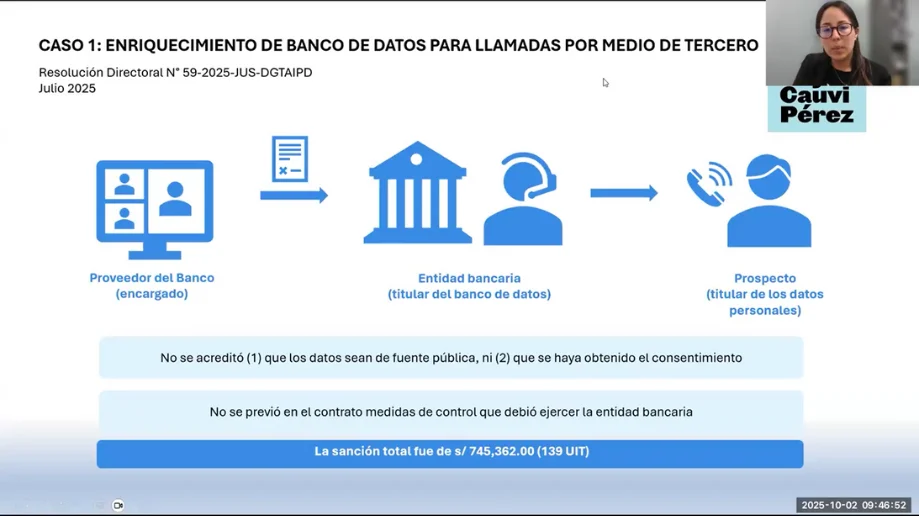
Para aterrizar el tema, Ana Lucía Figueroa compartió ejemplos recientes. En julio de este año, una entidad bancaria fue sancionada en segunda instancia con 139 UIT (más de 700 mil soles) por no poder demostrar que la información de potenciales clientes que había sido recopilada por un proveedor externo fue obtenida de fuentes públicas ni con su consentimiento. La ANPDP también cuestionó que el contrato con este tercero no incluía mecanismos de control suficientes para garantizar el uso adecuado de los datos, por lo que el banco terminó asumiendo la responsabilidad.
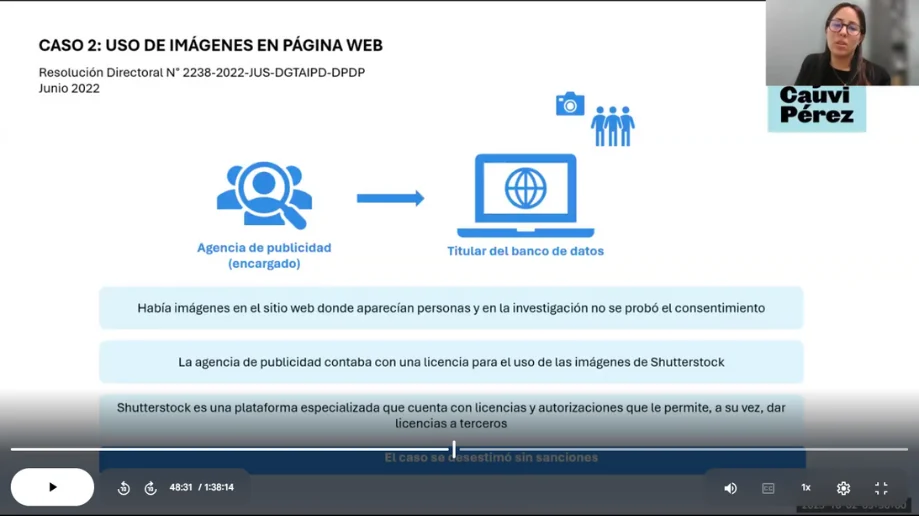
En contraste, un caso de 2022 concluyó sin sanción cuando una empresa pudo acreditar que las imágenes usadas en su página web provenían de Shutterstock, una plataforma que otorga las licencias necesarias. La lección, según Figueroa, es clara: tercerizar no libera de responsabilidades y cada compañía debe asegurarse de que sus proveedores cumplan con las mismas normas de protección.
Inteligencia artificial: oportunidades y dilemas
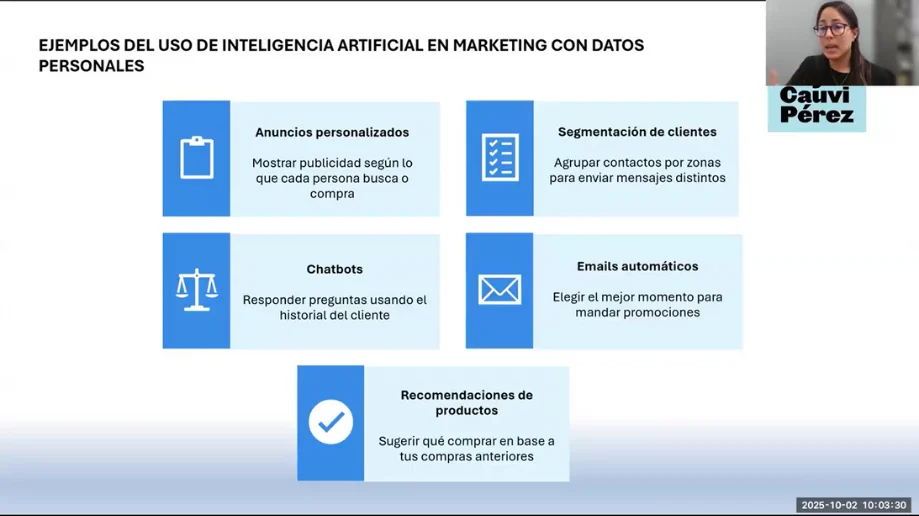
Otro de los temas centrales fue la incorporación de la inteligencia artificial en las estrategias de marketing. Chatbots, anuncios personalizados, correos automáticos y segmentación de clientes son herramientas que se apoyan en el uso de datos personales y que ya forman parte de la práctica empresarial.
El nuevo reglamento sobre IA, aunque todavía general, establece principios clave: transparencia en el uso de esta tecnología, supervisión humana de las decisiones automatizadas, no discriminación y respeto al consentimiento informado. Figueroa advirtió que la IA no debe usarse para manipular emocional, cognitiva o socioeconómicamente a los consumidores, ni para inferir variables sensibles como orientación sexual, origen étnico o convicciones políticas a partir de información biométrica.
“Aplicada con responsabilidad, la inteligencia artificial puede convertirse en un aliado poderoso para entender y atender mejor a los clientes. Pero usada sin control, puede generar discriminación, manipulación y pérdida de confianza”, señaló.
Buenas prácticas y recomendaciones
Como cierre, las expositoras resumieron las principales recomendaciones para las empresas que desean cumplir con la normativa y, al mismo tiempo, fortalecer su relación con los consumidores.
Entre las acciones recomendadas se encuentran informar de manera clara cómo se utilizarán los datos personales, obtener y respetar el consentimiento otorgado, limitar el acceso interno solo a quienes lo necesitan e incluir cláusulas de confidencialidad y seguridad en contratos con proveedores. Asimismo, recordaron la importancia de revisar periódicamente los resultados generados por la inteligencia artificial y de mantener evidencia documentada de todas las medidas implementadas.
En el lado opuesto, subrayaron lo que no se debe hacer: usar la información para fines distintos a los expuestos, utilizar datos personales sin autorización, compartir bases de datos sin control o trabajar con terceros que no garanticen la debida protección. En un mercado donde la confianza es uno de los activos más valiosos, cumplir con la normativa puede convertirse en un diferencial competitivo.
Con este encuentro, la SPM reafirmó su compromiso de seguir promoviendo espacios de aprendizaje y actualización que ayuden a los profesionales del marketing a enfrentar los retos del futuro con responsabilidad, transparencia y visión estratégica.